AI開発環境はどう構築すべき?クラウド・オンプレの比較とコストを抑える選定ポイント
課題解決のためのノウハウ
社内文書をAIに読み込ませて回答させるRAG(Retrieval-Augmented Generation:検索拡張生成)の活用を始めた瞬間、3つの問題が同時に顕在化します。機密情報が漏れないかという「情報漏洩」、回答の根拠を後から検証できるかという「監査証跡」、データがどの国の管轄下に置かれるのかという「データ所在地」です。いずれも、欧州AI法や国内のAI事業者ガイドラインが求める事項に関連する課題です。 本記事では、RAG特有のリスクを防ぐ「技術的な設計」と、機密データを国内事業者の管理下で守る「データ配置」の考え方を体系的に整理します。自社のAI活用を点検する際の判断軸として、ぜひお役立てください。
情報漏洩・監査証跡・データ所在地という3つの問題は、一部の先進企業だけの悩みではありません。規制・ガイドラインが国内外で急速に整備され、AIを使う企業に「記録の保持」「データの管理」「説明責任」を求め始めているためです。
一言でいえば、AIの利用に「記録できる・管理できる・説明できる」状態が求められるようになります。国内外の法的枠組み・指針は、いずれもリスクベースアプローチ(AIのリスクレベルに応じて対策の重さを変える考え方)を採用しており、リスクの高い使い方ほど重い対応を課す構造です。
欧州AI法(EU AI Act)は、世界初の包括的なAI法です。AIをリスクの高さで4段階に分類し、段階的に適用が進められています。制裁金は違反の重さに応じて段階化され、最大では3,500万ユーロまたは全世界売上高の7%と経営に直結する規模です。※1ただし、重い義務が課せられるのは、雇用や重要インフラなどの分野で使われる「高リスクAI」が中心です。義務の中身は、品質を管理する社内体制づくり(QMS)や、提供前に要件を満たすか確認する手続き(適合性チェック)です。
国内では、総務省・経済産業省が「AI事業者ガイドライン」を策定しています。AIの開発者・提供者・利用者という3つの立場それぞれが取り組むべき指針を示したものです。法的拘束力を持たないソフトローですが、広島AIプロセスをはじめ国際的な枠組みと整合しており、事業者による自主的なガバナンス構築を促しています。※2
このガイドラインが示す指針のうち、RAGの運用にとくに関わるのは次の3点です。
AIの判断過程を後から検証できる状態にしておくこと(検証可能性・トレーサビリティ。本記事では総称して「監査証跡」と呼びます)
プライバシー保護やセキュリティ確保の観点から、機密情報・個人情報を適切に扱うこと
AIの利用について、関係者に説明できる体制を整えること
いずれも義務ではなく、自主的な対応として促されるものです。
※1.EU AI法と企業に求められる対応とは|ニュートン・コンサルティング 2025年11月
※2.AI事業者ガイドライン(第1.2版)|総務省・経済産業省 2026年3月
規制と並ぶもう1つの切り口が、データ主権です。データ主権(ソブリン)とは、データを自国の法的管轄下に置き、自社でコントロールできる状態を指します。技術ノウハウや品質記録の国外流出は競争力・事業継続に直結するため、機密データをどの国の管轄下に置くかという視点が欠かせません。
具体例として、米国系クラウドを考えます。米国のCLOUD Act(Clarifying Lawful Overseas Use of Data Act)により、米国のプロバイダーは、データの保管場所が国外であっても米当局への開示を強制され得ます。※1これは利用者との契約内容に関わらず生じ、法律に基づく命令のため契約では回避できません。さらに、別の条文に基づく非開示命令(gag order)により、プロバイダーが顧客に手続の存在を通知できない場合もあります。※2つまり、自社が意図しない形で、データが海外法令の適用対象となる可能性があるということです。
ただし、DFFT(Data Free Flow with Trust:信頼性のある自由なデータ流通)が国際潮流であるように、規制はデータの国内保管そのものを求めているわけではありません。機密・重要データは国内事業者の管理下に、汎用的なデータや処理は海外クラウドに、という使い分け(ハイブリッド)が現実解です。
※1.CLOUD Act本文|米国司法省(DOJ) 2018年3月
※2.18 U.S.C. §2705(b)|Cornell Law School LII 2026年7月現在
ここまでの規制とデータ主権という2つの観点を自社のRAGに当てはめると、注意すべきリスクは次の3つに整理できます。
RAGは検索した文書の断片(チャンク)をプロンプトに組み込んで回答を生成します。このため設計が甘いと、本来アクセス権のない利用者に機密が回答として提示され、社内データを意図せず流出させてしまいます。
AIがどのデータに基づいて回答したのか。その推論過程や入出力のログが適切に記録されていないと、事後の検証や説明責任(アカウンタビリティ)の履行が困難になります。
機密データを海外事業者のクラウドに預けると、CLOUD Actのような他国法の管轄が及び得ます。データ主権を守るには、「どこに置くか」だけでなく「どの国の事業者に預けるか」についても考えなければなりません。
この3つのリスクは、対処の仕方で2つに分かれます。情報漏洩と監査証跡はRAGをどう作るかという「設計」で、データ所在地と主権はどこに置くかという「配置」で守ります。この設計と配置は、どちらか一方では足りない両輪の関係にあります。
情報漏洩を防げるかどうかも、監査証跡を残せるかどうかも、どちらもRAGの「作り方」で決まる問題です。どこで漏れるかが分かれば、守り方も見えてきます。
RAGからの機密情報の漏洩は、主に3つの経路で起こります。いずれも、RAGのデータの流れを知らないと見えにくいものです。
経路①は、ベクトル化したデータからの復元です。文書を変換した埋め込みベクトルは、一方向のハッシュではなく意味を保った符号化にすぎません。個人情報や機密を含む文書をそのまま登録すると、ベクトルから氏名やAPIキーなどの元テキストが推定されるリスクがあります(埋め込み反転攻撃)。ベクトルデータベースの漏洩は、平文文書の漏洩と同等になり得るのです。
経路②は、検索時の権限設定の不備です。利用者の役割やテナントIDによる絞り込みがデータベースレベルで強制されていないと、本来アクセス権のない文書が検索結果に混ざります。AIが利用者の代わりにその文書を読み、回答として中身を返してしまうわけです。
経路③は、ログからの二次的な漏洩です。デバッグや監査のために、プロンプト全文や検索した文書の断片を平文でログに残すケースは少なくありません。本体の守りが堅くても、このログが漏洩源になります。監査のための記録が新たなリスクを生むという、悩ましい構造です。
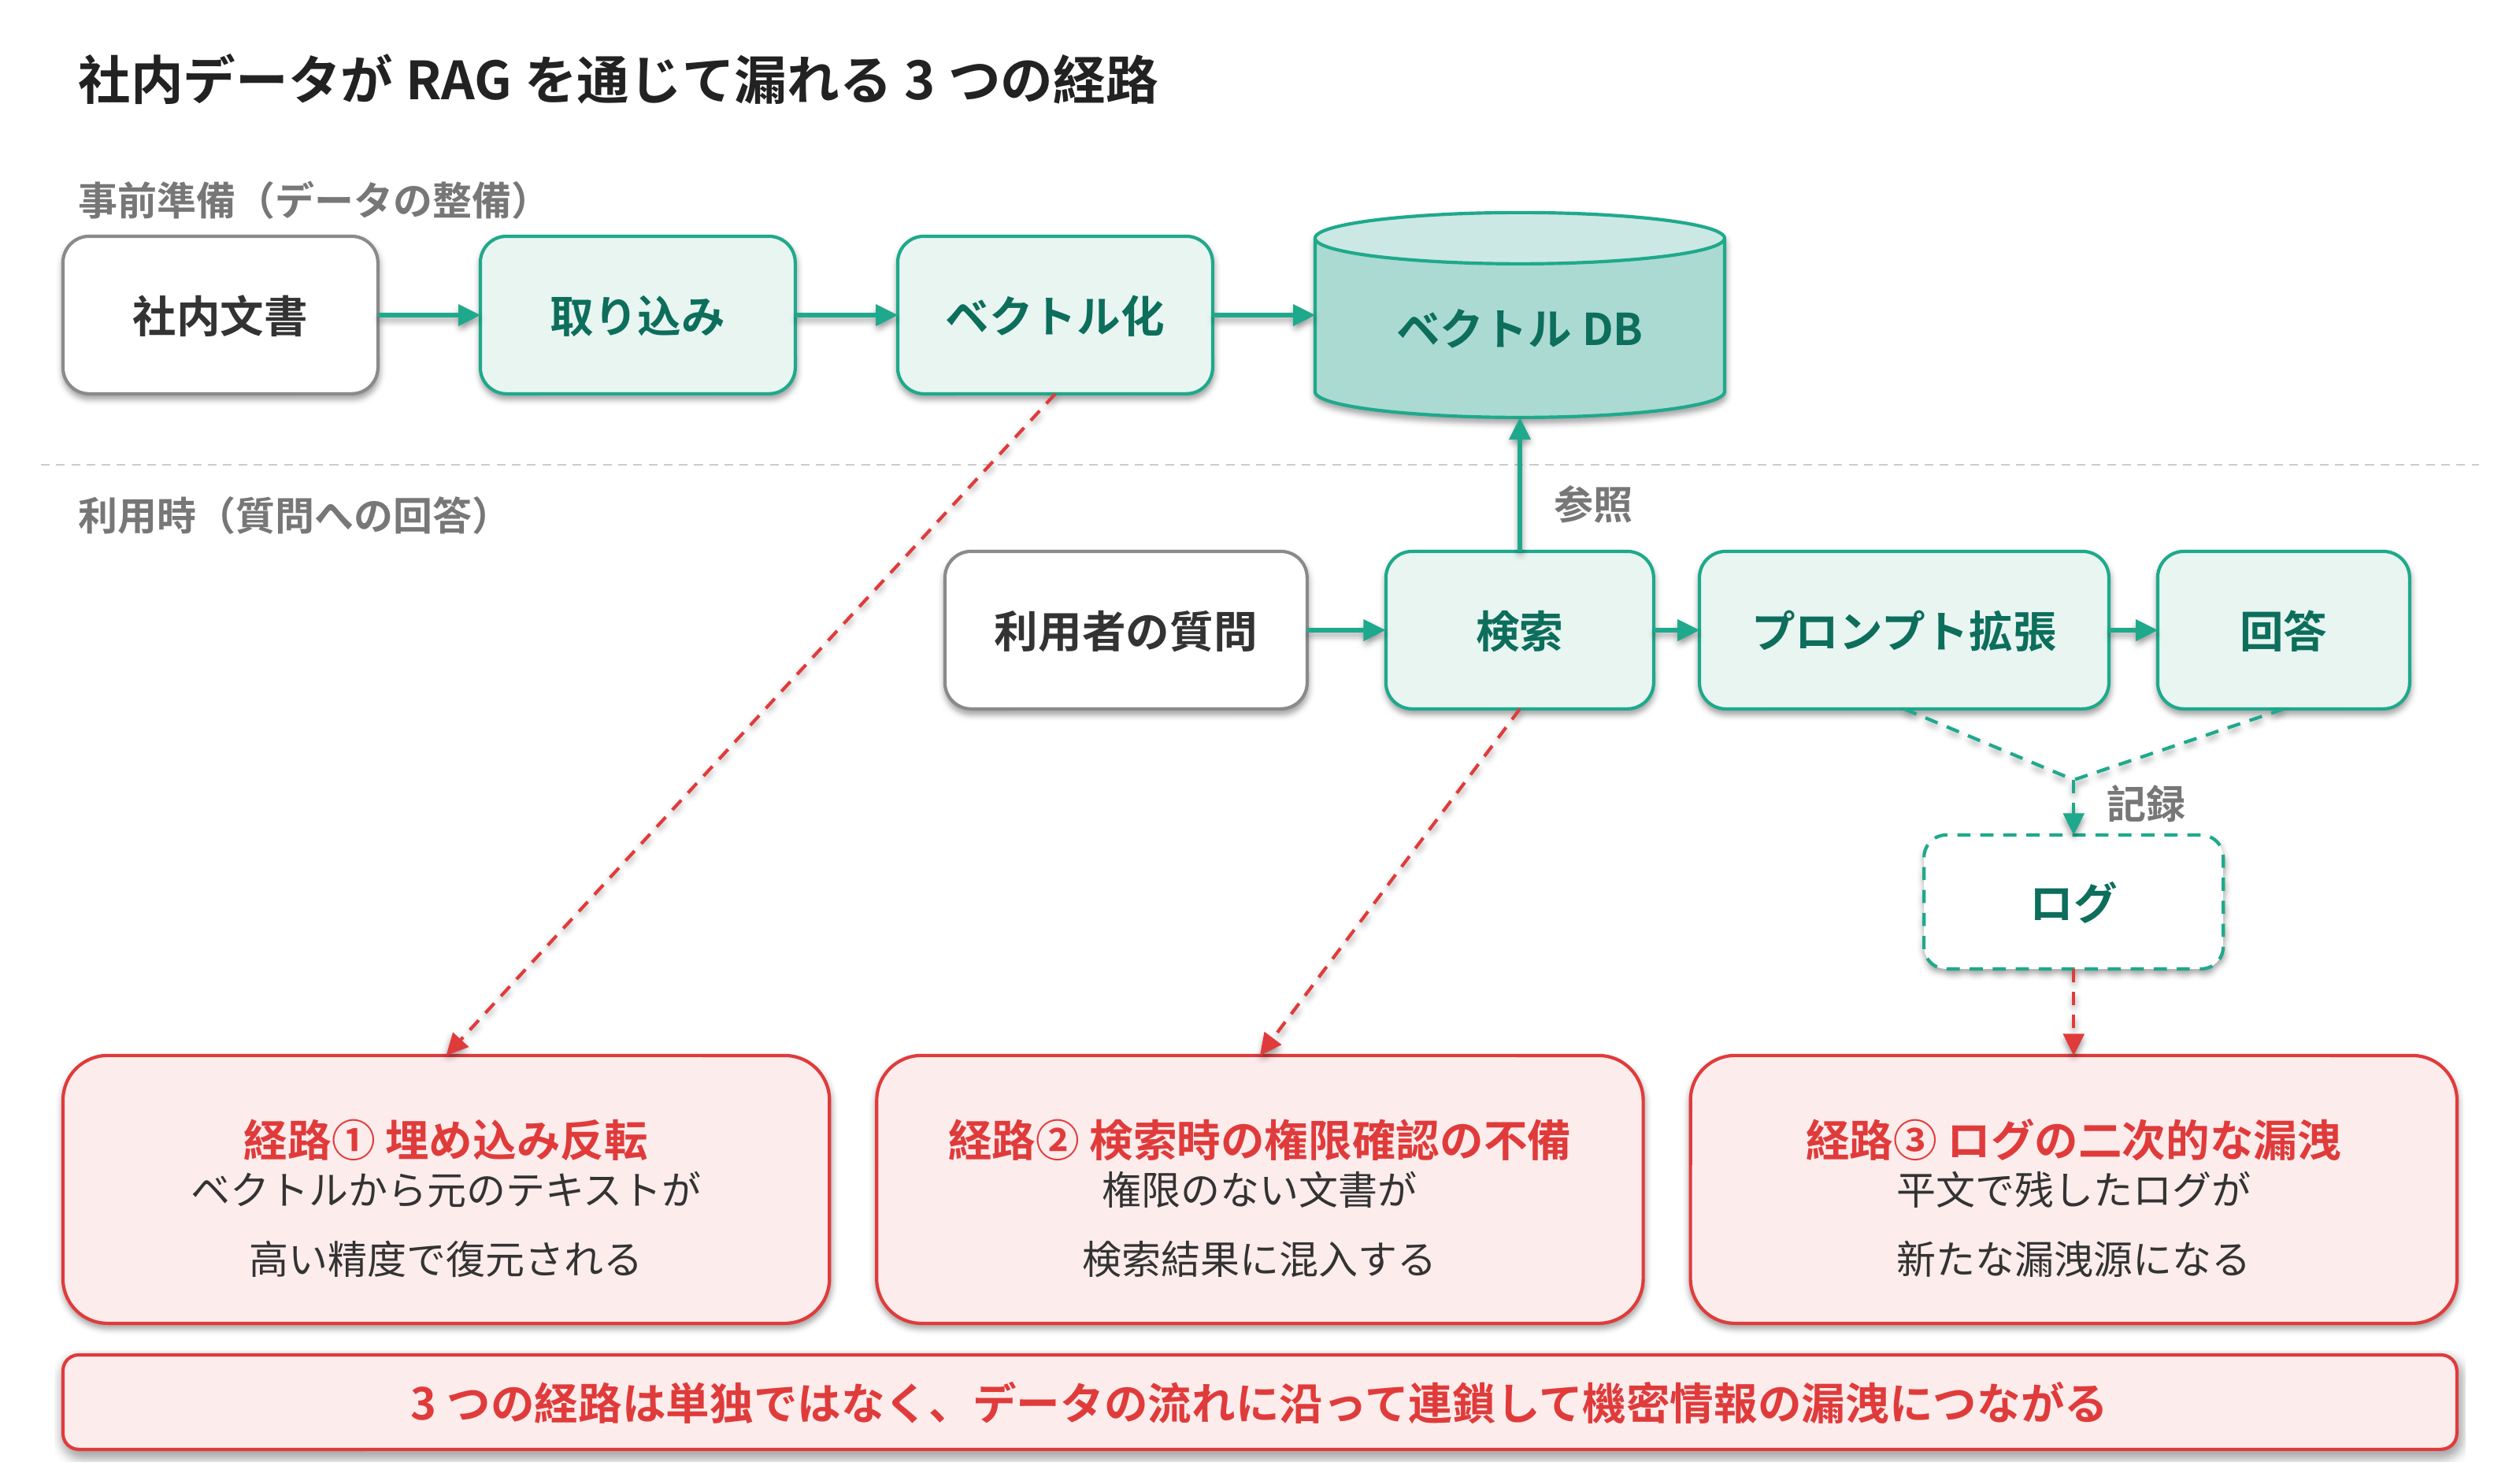
守る側の基本は「多層防御」です。漏洩は単一の不備ではなく複数経路の連鎖で起こるため、対策も1つにまとめず、経路ごとに重ねます。3つの経路には、それぞれ次の対策が対応します。
取り込みの段階で個人情報や機密を検出し、削除または別の値への置き換えを済ませてからベクトル化します。ベクトルは復元され得る以上、ベクトルデータベースも元の文書と同等のセキュリティで扱うのが原則です。
類似度を計算する前に、検索クエリへ利用者の権限情報(テナントIDや役割など)を結び付け、アクセス権のある文書だけを検索対象にします。権限のない文書が回答経由で漏れる事態を防ぎます。
プロンプト全文や文書の断片そのものではなく、文書IDやハッシュ値といった識別情報だけを記録します。二次的漏洩を防ぎながら、後からIDで元をたどって検証できます。
監査証跡は、漏洩対策で「絞る」ログとは別に、必要な記録を確実に「残す」ログ設計で確保します。具体的には、どのモデルがどのデータを参照して回答したのかを、モデル名や生成パラメータとともに構造化して記録するのが基本です。こうして後から検証でき、参照元をたどれる状態を保ちます。記録には改ざん防止まで施しておきたいところです。あわせて説明責任を担う責任者を決め、対応状況を定期的に報告する体制まで整えれば、監査への備えは一段深まります。
こうした多層防御とログ設計は、RAGをどこで動かす場合でも必要になる共通の土台です。一方で、機密データを「どの国の管轄下に置くか」は、設計だけでは解決できない別の判断です。
残るリスクは、データ所在地と主権の問題です。こちらはRAGの作り方ではなく、データをどの事業者の管理下に置くかで決まります。
配置の選択肢は、大きく2つに整理できます。海外事業者のクラウドにデータと処理を配置する「クラウド型」と、国内事業者が運営するデータセンターや国産クラウドに置く「国内ローカル型」です(ソブリンAIとも呼ばれます)。ポイントは設置場所ではなく運営事業者で、国内ローカル型は設備も管轄も日本法の下に収まります。
両者の違いは、データの所在・アクセス制御・法的リスク・学習データの扱いという4つの観点に表れます。たとえば法的リスクの面では、国内ローカル型にはCLOUD Actのような海外法令に基づく開示命令が及びません。学習データの扱いも、外部サービスでは事業者の規約に左右されるのに対し、自社管理の環境なら自社で決められます。
とはいえ、すべてを国内ローカル型に寄せる必要はありません。機密性の高いデータは国内ローカル型で守り、機密データを扱わない汎用的なシステムは海外クラウドに任せる。この組み合わせ(ハイブリッド)なら、守るべきものを守りながら利便性も手放さずに済みます。
ハイブリッドの出発点は、データを機密レベルで分類することです。技術ノウハウ・品質記録・個人情報のような機密性の高いデータは国内事業者の管理下に、機密性の低い一般的なデータは海外クラウドに、と置き場所を振り分けます。
このとき、守る対象を元データだけに絞らないことが肝心です。ベクトルデータベースも監査ログも、実質は機密情報です。機密データ本体とあわせて、これらも国内のハウジング(データセンターの区画を借りて自社機器を運用する形態)や国産クラウドに置きます。
機密レベルでの振り分けを徹底し、機密データを国外にも、海外事業者の管理下にも出さないこと。これが、ハイブリッド構成でもデータ主権を保つ要になります。
AIの業務利用が広がるいま、企業には2つの要請が同時に迫っています。1つは、AI利用に記録の保持・データの管理・説明責任を求める規制・ガイドラインへの対応。もう1つは、機密データを自国の管轄下に置くデータ主権の確保です。これに応える鍵が、RAGをどう作るかという「設計」と、データをどこに置くかという「配置」です。情報漏洩は多層防御で防ぎ、監査証跡はログ設計で残し、データ所在地・主権は機密レベルに応じた配置で守る。海外クラウドを利用しないのではなく、機密レベルで使い分けるハイブリッドが現実的な着地点です。
着手の順序はシンプルです。
どのデータが国内事業者の管理下で守るべき機密かを特定する
AI利用のルールと責任体制を定め、アクセス制御と2つのログ設計(漏らさないための最小化・監査のための記録)を実装する
機密は国内事業者の管理下に、それ以外は海外クラウドに置くハイブリッド構成を検討する
3つ目のインフラ選定で機密データの受け皿となるのが、STNetの国内データセンター「Powerico(パワリコ)」のハウジングサービスと、国産クラウド「STクラウド サーバーサービス[FLEXタイプ]」です。データが国外へ出ず、運営するのも国内事業者のSTNetであるため、米国CLOUD Actのような海外法令に基づく開示命令が及びません。PowericoはFISC安全対策基準やJDCC「ティア4」準拠水準といった厳格な基準にも対応しており、監査対応をインフラの面からも支えます。
AI利用時のデータガバナンス・国内保管でお悩みの方は、ぜひPowericoへお気軽にご相談ください。
Q1.AIガバナンスへの対応は、大企業だけで十分ではありませんか?
A. いいえ、企業規模を問わず必要です。AIを業務に使えば、情報漏洩・監査証跡・データ所在地という課題は規模に関係なく生じます。リスクの大きさを左右するのは企業規模ではなく、AIに扱わせるデータの機密性です。技術ノウハウや顧客情報のような機密データを活用するほど、リスクは切実になります。出発点は、自社データの棚卸しです。できる範囲で段階的に進められます。
Q2.国内のデータセンターに置けば、データは国内で守られますか?
A. 「国内設置」だけでは不十分な場合があります。海外事業者のクラウドは、設備が日本国内にあっても、事業者が米国のCLOUD Actのような外国法に基づく開示命令の対象になり得ます。データ主権を確保するには、置き場所だけでなく「どの国の法律の管轄下にある事業者か」まで確認することがポイントです。
Q3.海外クラウドは一切使ってはいけないのですか?
A. 完全に排除する必要はありません。データの機密レベルに応じて、機密性の高いデータは国内事業者の管理下に置き、それ以外は海外クラウドを活用する使い分け(ハイブリッド)が現実的です。守るものと任せるものを意図的に分けることが、海外クラウドを活用するコツです。